On-prem, cloud sau hibrid? Unde construim următorul proiect
Seria II: De la infrastructură la proiecte agentice în producție. Episodul 01 din 20.
Un portal B2B pentru solicitări și documente pare o singură aplicație. În realitate, interfața, baza de date, fișierele, copiile de siguranță și eventualul serviciu AI pot avea nevoi diferite. Decizia utilă pentru o firmă mică sau mijlocie nu este „mutăm totul în cloud?”, ci unde rulează fiecare componentă, cine o administrează și ce se întâmplă când o legătură cade. Planul de adopție în 90 de zile ajută la alegerea procesului; aici stabilim locul în care îl construim.
Trei termeni, o decizie pe componente
On-premises înseamnă infrastructură aflată în spațiul și sub administrarea organizației: servere, stocare, rețea, alimentare și copii de siguranță. Cloud public înseamnă resurse furnizate la cerere de un operator, cu alocare elastică și consum măsurat. O mașină virtuală închiriată nu oferă singură toate avantajele serviciilor gestionate; iar un grup de servere proprii nu devine automat „cloud privat”. Conform definiției NIST, acesta din urmă este o infrastructură cloud folosită exclusiv de o organizație și poate fi găzduită și în afara sediului.
În limbajul proiectelor, arhitectura hibridă distribuie componente între infrastructura proprie și servicii cloud. Termenul strict „cloud hibrid” din NIST cere însă două sau mai multe infrastructuri cloud distincte, legate pentru portabilitatea datelor și aplicațiilor. Distincția contează când comparăm oferte: eticheta nu descrie singură capacitatea de migrare. Nici una dintre opțiuni nu garantează automat securitate, control sau costuri mici.
Cinci întrebări înainte de alegere
Criteriu | Întrebarea de verificat | Ce poate schimba amplasarea |
|---|---|---|
Date și acces | Unde sunt documentele, cine le poate prelucra și ce date părăsesc mediul? | Păstrarea datelor local poate cere o legătură sigură către aplicația din cloud. |
Latență și conexiune | Cât durează operațiile reale între aplicație și baza de date, inclusiv la o conexiune degradată? | Componentele care schimbă frecvent date pot avea nevoie să ruleze aproape una de alta. |
Disponibilitate | Ce se întâmplă la căderea sediului, a furnizorului sau a legăturii dintre ele? | Copiile și mecanismele de recuperare trebuie proiectate pentru defectul relevant. |
Operare | Cine aplică actualizări, monitorizează incidentele și poate interveni în afara programului? | Serviciile gestionate reduc unele sarcini, dar nu elimină responsabilitatea firmei. |
Cost complet | Ce plătim pentru echipamente, energie, echipă, consum, transfer, recuperare și ieșire? | Câștigătorul poate diferi după volum, variații de trafic și durata proiectului. |
Matricea este un instrument de discuție, nu un scor universal. Notați pentru fiecare criteriu cerința măsurabilă, dovada disponibilă și persoana care aprobă compromisurile. Dacă traficul sau cerințele sunt necunoscute, începeți cu măsurători dintr-un pilot, nu cu o arhitectură desenată numai după preferința furnizorului.
Faceți inventarul fluxurilor înainte de a cere oferte: cine încarcă fișiere, unde sunt procesate, ce sistem consultă portalul și cât de des trec datele granița dintre medii. Desenați separat fluxul de autentificare și cel de administrare. Un sistem poate ține fișierele la sediu, dar poate trimite nume, adrese, fragmente de text sau telemetrie către alte servicii. Verificați aceste trasee cu echipa responsabilă de date și cu furnizorii, apoi limitați accesul la ce este necesar pentru funcția respectivă.
Exemplu ipotetic: portalul pentru parteneri
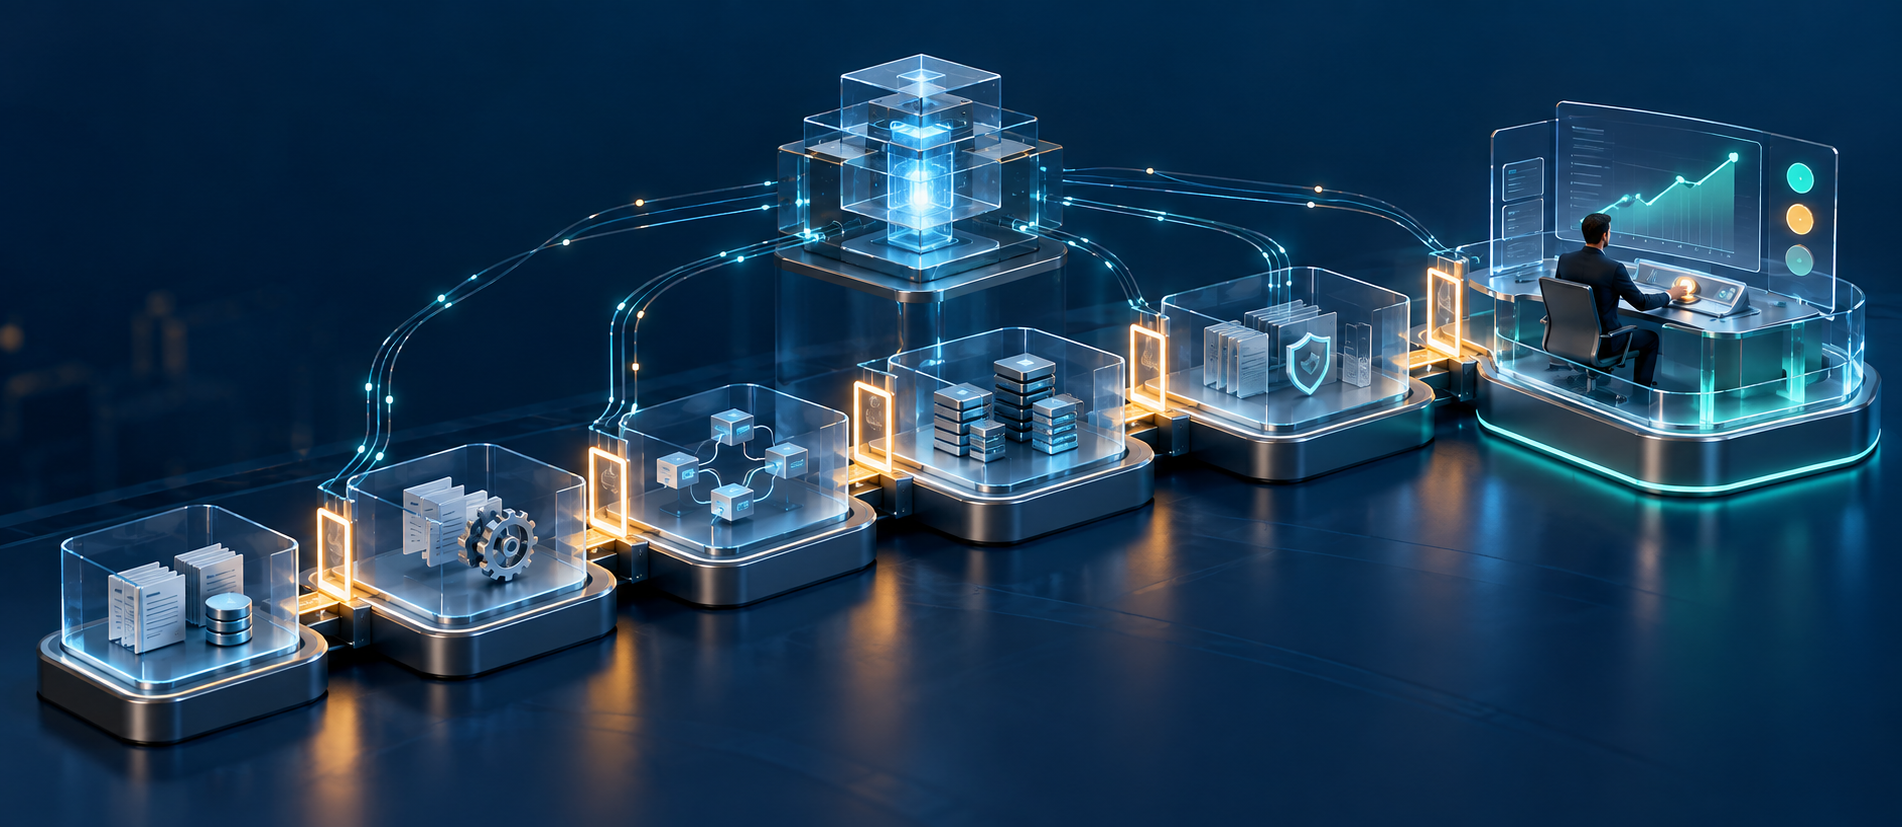
Să presupunem că firma primește solicitări și documente de la distribuitori, iar un operator validează fiecare răspuns. Un agent AI integrat în portal ar putea clasifica solicitările sau propune un rezumat, fără să aprobe singur documente. Agenții AI folosiți de echipa de dezvoltare pentru a scrie și testa codul sunt o categorie separată; locul în care rulează instrumentele lor nu decide automat unde ajung documentele partenerilor.
O variantă de evaluat, nu o recomandare deja validată, pune interfața și API-ul, adică interfața prin care sistemele schimbă cereri, într-un serviciu cloud gestionat. Baza de date și documentele rămân inițial în infrastructura proprie, cu acces printr-o conexiune controlată. Serviciul AI extern primește doar fragmente permise și minimizate; dacă această condiție nu poate fi respectată, testăm inferența locală, adică rularea modelului pe echipamentele firmei, sau amânăm funcția. Jurnalele, datele de identitate, metadatele și copiile de siguranță trebuie inventariate separat: „documentele sunt locale” nu spune unde ajung toate datele proiectului.
Această împărțire poate funcționa prost dacă fiecare afișare a unei pagini traversează legătura spre baza de date. Proba practică măsoară operațiile complete la trafic realist, inclusiv încărcarea și căutarea documentelor. Testează căderea conexiunii: portalul afișează o eroare clară, pune cererea într-o coadă sau oprește încărcările? Alegerea se face după cerința de business și după teste. O alternativă este mutarea împreună a API-ului și a datelor într-un mediu adecvat, cu controalele necesare; alta este găzduirea întregului portal local. Nici una nu trebuie adoptată doar pentru că pare mai simplă pe schemă.
Responsabilitatea nu pleacă odată cu serverul
În cloud, furnizorul răspunde de anumite straturi ale infrastructurii, iar compania rămâne responsabilă pentru configurare, identități, aplicație și date, în măsura specifică serviciului ales. La o mașină virtuală administrată de firmă, actualizările sistemului de operare îi pot reveni tot ei; un serviciu gestionat mută mai multă operare la furnizor. Contractul și arhitectura concretă decid detaliile. Local, firma trebuie să acopere și echipamentele, alimentarea, conectivitatea, înlocuirea componentelor și recuperarea după incident.
În orice variantă, decideți cine poate citi documentele, unde sunt cheile de criptare, ce se păstrează în jurnale și cum se verifică restaurarea. O conexiune privată nu înlocuiește controlul accesului. Dacă se folosește un model AI extern, verificați explicit traseul solicitărilor, retenția și termenii furnizorului înainte de a trimite conținut real. Nu deduceți rezidența tuturor datelor din regiunea aleasă pentru baza de date.
Costul și fișa de decizie
Comparați două sau trei scenarii pe aceeași perioadă și cu aceleași cerințe de disponibilitate. Pentru local, includeți achiziția și înlocuirea echipamentelor, spațiul, energia, răcirea, licențele, personalul, mentenanța și copiile. Pentru cloud, includeți resursele, serviciile gestionate, stocarea, traficul între medii și spre exterior, monitorizarea și suportul. În ambele, adăugați migrarea, recuperarea, testarea, ieșirea din soluție și consumul AI. Nu transformați un preț afișat pe oră în „cost total” fără volum și reguli de trafic. Studiile de caz despre dimensionare pot arăta metode, nu un câștigător valabil pentru orice firmă.
Rezultatul acestui episod este o fișă cu câte un rând pentru interfață/API, date, documente, AI, jurnale și copii: locul propus, motivul, responsabilul, dependența de rețea, costul estimat și alternativa la avarie sau migrare. Marcați ipotezele și ce trebuie măsurat în pilot. Revizuiți fișa dacă volumul crește, conexiunea devine o limită sau echipa nu mai poate susține operarea. În episodul următor vom alege forma de rulare, de la mașini virtuale la containere și, numai dacă este justificat, Kubernetes.
Surse
- NIST SP 800-145, The NIST Definition of Cloud Computing (2011), pentru definițiile cloudului privat și hibrid.
- Microsoft Learn, Azure hybrid options, secțiunea „Hybrid considerations”, pentru amplasare, latență, date și operare.
- AWS, Shared Responsibility Model, pentru separarea responsabilităților în funcție de serviciu.
- Rosati și colaboratorii, Right Scaling for Right Pricing: A Case Study on Total Cost of Ownership Measurement for Cloud Migration (2019), studiu de caz, nu comparație universală de preț.
Următorul pas
Vrei să alegi infrastructura pentru un proiect concret? Discută cu echipa i8 despre o fișă de decizie și un pilot măsurabil.