Routere virtuale și rețele separate: cum limităm impactul unui incident
Seria II: De la infrastructură la proiecte agentice în producție. Episodul 03 din 20.
În episodul precedent, am ales unde ar putea rula componentele unui portal B2B fictiv pentru solicitări și documente. Acum stabilim cine poate vorbi cu cine. Decizia principală nu este câte rețele desenăm, ci ce conexiuni sunt necesare pentru fiecare funcție și unde le blocăm pe celelalte. O segmentare utilă reduce căile prin care un incident s-ar putea extinde, dar eficiența ei depinde de configurație și de teste.
Ce fac routerul virtual, VLAN-ul și firewall-ul
Un router virtual este un program care rulează, de regulă, într-o mașină virtuală și direcționează traficul între rețele. Poate include un firewall, adică reguli care permit sau blochează conexiuni după sursă, destinație, protocol și port. pfSense este un exemplu de produs care poate rula virtualizat; alegerea lui aici ilustrează o posibilitate, nu o recomandare universală.
Un VLAN separă logic traficul pe o infrastructură de comutare comună. Ajută la organizarea zonelor, însă eticheta VLAN nu decide singură ce conexiuni sunt acceptate între ele. Pentru aceasta trebuie configurate regulile pe traseul real al traficului. Mai mult, două procese din aceeași rețea ori de pe aceeași gazdă pot comunica fără să treacă prin routerul dintre VLAN-uri. Acolo pot fi necesare reguli pe gazdă sau pe platforma de containere. Documentația Netgate atrage atenția și asupra erorilor de configurare a porturilor și a traficului netaguit.
Prin segmentare înțelegem atât separarea zonelor, cât și aplicarea unei politici la granițele lor. NIST tratează segmentarea, controlul traficului, redundanța căilor și monitorizarea ca părți ale configurării sigure a unei rețele virtuale. Un studiu academic despre protecția rețelelor locale arată de ce observarea doar a legăturii cu internetul poate rata mișcarea traficului în interior. Aceasta este o motivație pentru controale interne, nu dovada că o topologie anume oprește toate atacurile.
Zonele portalului din scenariul nostru
Scenariu ipotetic: o firmă primește cereri prin interfața publică a portalului, le procesează în API și stochează documentele într-un serviciu separat. Echipa folosește agenți AI de dezvoltare pentru cod și teste; portalul ar putea folosi ulterior un agent integrat care propune o clasificare a cererii. Cei doi agenți au roluri diferite și nu trebuie puși automat în aceeași zonă sau tratați ca având aceleași drepturi.
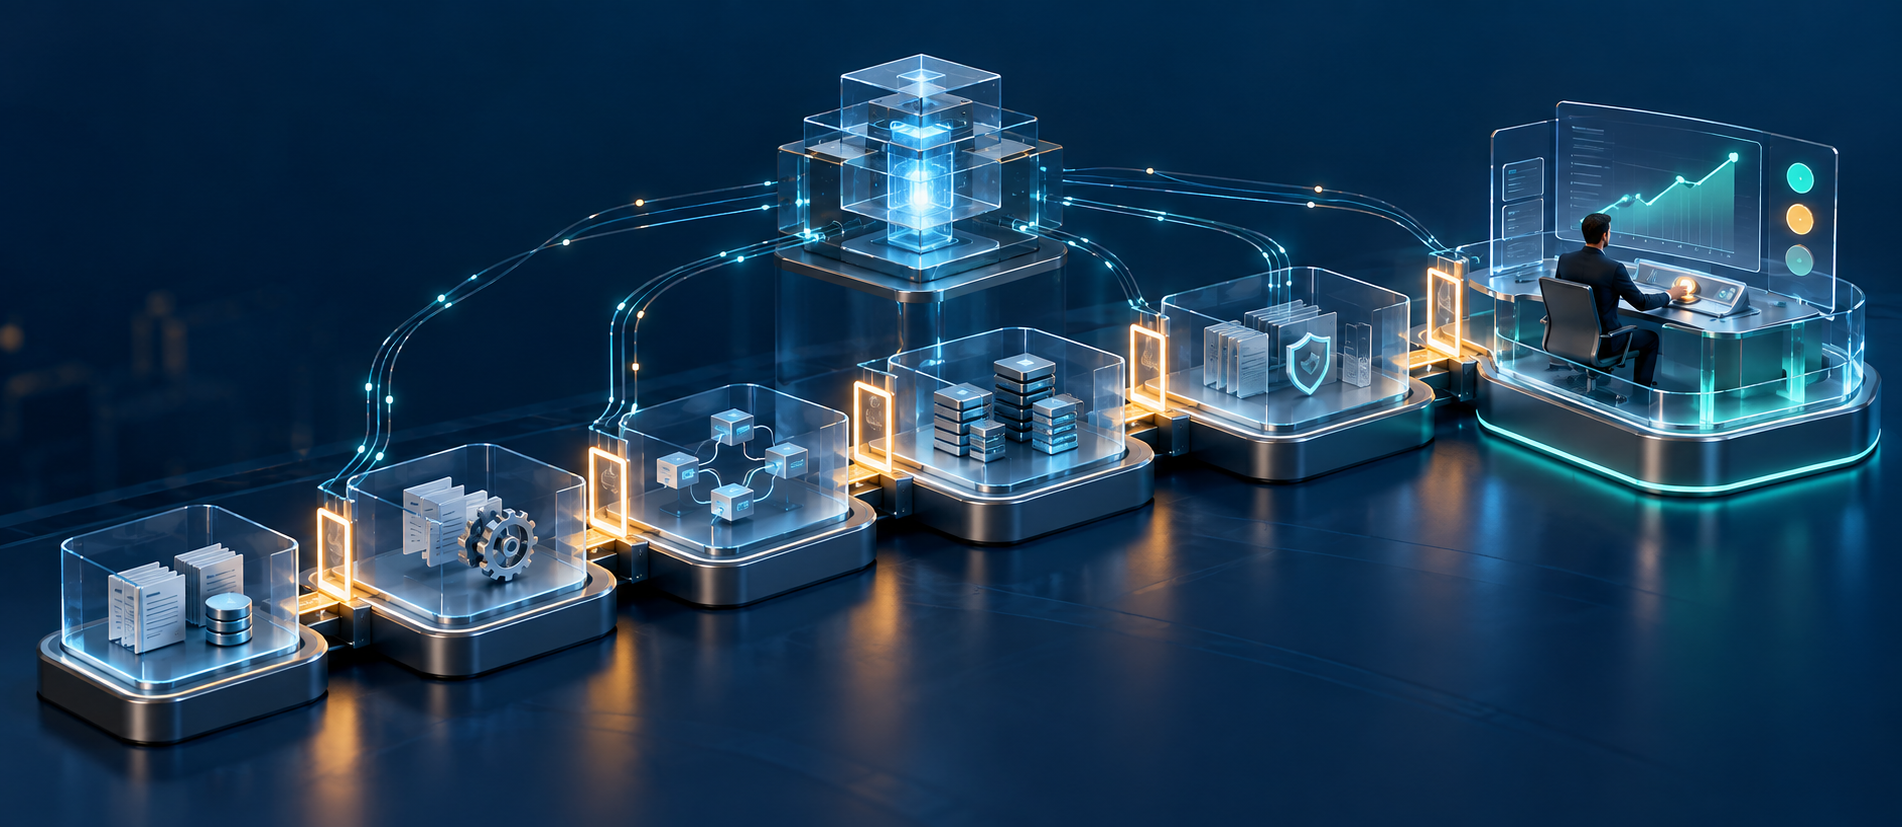
Propunem cinci zone de lucru: intrare publică pentru interfață, aplicație pentru API și procesele sale, date pentru baza de date și documente, administrare pentru operatori, plus dezvoltare și test pentru instrumentele echipei. Dacă agentul integrat rulează separat, îi inventariem propriile conexiuni către API și către eventualul furnizor de model. Nu îi oferim o rută directă la întreaga zonă de date doar fiindcă aparține portalului.
Zonele pot fi realizate prin VLAN-uri, rețele virtuale, interfețe dedicate sau controale oferite de un furnizor cloud. Forma exactă depinde de mediul ales în primele două episoade. Regula rămâne aceeași: deschidem numai fluxurile justificate și verificăm pe unde trec efectiv pachetele. O bază de date privată nu devine sigură doar pentru că adresa ei nu este publică.
Într-o arhitectură hibridă, legătura dintre sediu și cloud devine și ea o graniță de urmărit. Trecerea printr-un tunel protejat nu justifică accesul oricărui sistem dintr-o parte la toate sistemele din cealaltă. Inventariem capetele conexiunii, regulile din ambele medii și cine poate modifica rutarea. Dacă legătura cade, portalul trebuie să aibă un comportament previzibil pentru utilizator.
Matricea minimă de trafic
Înaintea implementării, echipa descrie fluxurile într-o matrice. Porturile de mai jos sunt orientative; cele reale se confirmă din configurația aplicației, inclusiv pentru servicii auxiliare. „Permis” înseamnă o regulă limitată la destinația și scopul indicat, nu acces general la zonă.
Sursă → destinație | Protocol și port | Motiv | Responsabil |
|---|---|---|---|
Utilizator → intrare publică | HTTPS, 443 | Trimiterea cererilor | Echipa aplicației |
Intrare publică → API | HTTPS, port configurat | Predarea cererii | Echipa aplicației |
API → baza de date | Protocolul bazei, port configurat | Citirea și salvarea datelor | Echipa aplicației |
Operator prin VPN → administrare | Protocol și port aprobate | Mentenanță autorizată | Administratorul IT |
Mediu de test → servicii aprobate | HTTPS, 443 | Teste și instrumente de dezvoltare | Responsabilul de dezvoltare |
Agentul din portal → serviciu model aprobat | HTTPS, 443, dacă este necesar | Propunere de clasificare | Responsabilul aplicației |
VPN înseamnă o conexiune privată protejată pentru accesul operatorului. Tabelul nu este o listă completă de reguli: DNS, sincronizarea timpului, actualizările, monitorizarea și copiile de siguranță pot necesita fluxuri proprii. Fiecare se adaugă cu destinație, port, motiv și responsabil. Ieșirea către internet merită aceeași analiză ca intrarea: un agent de dezvoltare poate avea nevoie de un depozit de cod și de un serviciu de modele, dar nu de acces nelimitat la rețelele de producție. Agentul integrat în portal poate avea altă listă de destinații. Restricțiile de rețea nu înlocuiesc identitățile și permisiunile, subiectul episodului următor.
Ce verificăm înainte de a spune că există izolare
Începem cu o politică de tip refuz implicit: este permis doar traficul documentat, iar restul este blocat. Nu presupunem însă că instalarea unui produs oferă automat această politică peste tot. De exemplu, documentația Netgate descrie configurații în care traficul de ieșire din LAN este permis implicit. Trebuie verificate regulile efective pe fiecare interfață, inclusiv excepțiile automate și traficul IPv6.
Testul are două părți. Confirmăm că fluxurile legitime funcționează, apoi încercăm din fiecare zonă conexiuni care trebuie respinse: interfață publică spre administrare, mediu de dezvoltare spre baza de date de producție și agentul portalului spre servicii neaprobate. Verificăm jurnalele și repetăm după schimbări. Un eșec de conectare poate avea multe cauze; jurnalul și traseul ajută să dovedim că regula dorită a acționat. Pe aceeași gazdă verificăm și rețeaua virtuală a hipervizorului, punțile de rețea și eventualele politici la nivel de proces sau container.
Routerul virtual introduce și o dependență operațională. Dacă rulează pe aceeași gazdă cu portalul, oprirea acelei gazde poate întrerupe atât aplicația, cât și rutarea. Păstrăm o copie protejată a configurației, acces de recuperare controlat și un plan de revenire pentru reguli greșite. Redundanța se proiectează și se testează dacă cerința de disponibilitate o justifică; două interfețe desenate într-o schemă nu sunt automat un sistem rezilient.
Rezultatul practic este o hartă cu zone și trasee reale, însoțită de matricea sursă, destinație, port, motiv și responsabil. Pentru fiecare excepție se notează cine o aprobă, când se revizuiește și cum se testează retragerea ei. Aceasta oferă echipei o bază verificabilă pentru implementare și pentru analiza incidentelor, fără să promită izolare perfectă. În episodul următor vom stabili identitățile și secretele care autorizează aceste conexiuni.
Surse
- NIST SP 800-125B, Secure Virtual Network Configuration for VM Protection (martie 2016), despre segmentare, firewall, redundanță și monitorizare.
- Netgate, Virtualization și VLANs and Security, documentație consultată la 5 octombrie 2026.
- Netgate, Firewall Rule Best Practices, despre refuzul implicit și configurația LAN.
- Rietz și colaboratorii, An SDN-Based Approach to Ward Off LAN Attacks, Journal of Computer Networks and Communications (2018), context academic despre traficul intern și limitele monitorizării la perimetru.
Următorul pas
Vrei să verifici separarea rețelelor și căile de acces la date? Discută cu i8 despre o hartă a fluxurilor și un plan de testare.